 홈으로


김인제 서울시의원, “행정국 소관 위탁사업 개인정보 처리 실태 전수 조사해야”
서울시가 위탁 운영하는 자원봉사 온라인 교육 플랫폼에서 회원 2만 9,553명 전원의 개인정보가 유출된 사실이 드러났다.
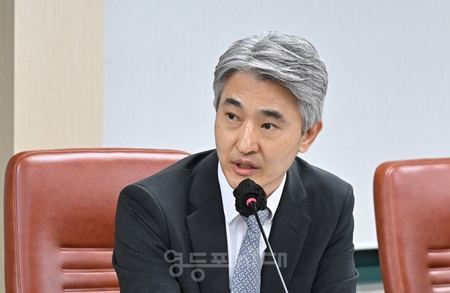
김인제 서울시의원은 11월 3일 열린 서울시의회 행정자치위원회 행정국 행정사무감사에서 사고를 지적하고 서울시의 부실한 위탁 관리·감독 체계를 질타했다. 김 의원이 제출받은 자료에 따르면, 9월 서울시자원봉사센터가 운영하는 온라인 교육 플랫폼 ‘V클래스’에서 회원 2만 9,553명의 아이디, 성명, 이메일, 비밀번호, 휴대전화 번호 등이 유출됐다. 비밀번호와 휴대전화 번호는 암호화돼 있었으며, 주민등록번호와 금융 정보는 수집하지 않아 유출되지 않았다. 해커는 9월 19일 시스템 취약점을 이용해 악성코드를 설치하고, 20일 데이터베이스 접근 권한을 탈취했다. 21일에는 운영업체의 발신번호를 도용해 스팸 문자까지 발송했다. 운영업체는 외부 문자대행사의 통보를 받은 22일 오전에야 사고를 인지해 최초 침입 후 약 67시간 동안 피해 사실을 파악하지 못했다. 사후에야 관리자 페이지 2단계 인증을 적용한 사실도 확인됐다. 기본적인 보안 조치가 미흡했던 데다 서울시 행정국은 해당 업무가 개인정보 처리 위탁에 해당한다는 사실조차 인지하지 못해 위·수탁 계약과 수탁자 공개 등 관련 법적 의무를 이행하지 않았다. 자원봉사센터가 민간업체에 재위탁하는 과정에서도 승인과 보안 점검이 이뤄지지 않아 서울시와 센터, 민간업체로 이어지는 관리 사각지대가 드러났다. 김 의원은 “이번 사고는 자원봉사센터 한 곳만의 문제가 아니다”라며 “행정국 소관 다른 민간위탁·용역 사업에도 유사한 보안 사각지대가 있을 가능성이 있다”고 지적했다. 이어 “봉사에 나선 시민들이 맡긴 개인정보가 시스템 취약점으로 유출된 것은 행정 신뢰의 문제”라며 “행정국은 소관 민간위탁·용역 사업의 개인정보 위·수탁 계약과 재위탁, 보안 점검 실태를 전수 조사해 의회에 보고해야 한다”고 촉구했다. 아울러 자원봉사센터에는 피해자를 위한 2차 피해 상담과 법률 지원 대책 마련, 외주업체 선정 시 보안 평가 기준 강화를 요구했다.
김수현 기자
기사보내기


|
포토뉴스
HOT 많이 본 뉴스
칼럼
인터뷰
|




우)07247, 서울 영등포구 국회대로54길 13(영등포동7가, 신아빌라트) 106호
영등포시대 인터넷신문 등록번호: 서울, 아02164. 등록·발행일 : 2012년 06월 22일
주간 영등포시대 등록번호 : 서울, 다10935. 등록연월일 : 2015년 01월 06일
사업자등록번호 : 107-19-29431 발행•편집인·청소년 보호책임자 박강열 E-mail : ydptimes@naver.com
제보 및 문의: 02-2264-6446 팩스 : 02-2268-5206 후원계좌 : 우리은행 1005-202-654004
Copyright ⓒ 2012 영등포시대. All rights reserved.
영등포시대 인터넷신문 등록번호: 서울, 아02164. 등록·발행일 : 2012년 06월 22일
주간 영등포시대 등록번호 : 서울, 다10935. 등록연월일 : 2015년 01월 06일
사업자등록번호 : 107-19-29431 발행•편집인·청소년 보호책임자 박강열 E-mail : ydptimes@naver.com
제보 및 문의: 02-2264-6446 팩스 : 02-2268-5206 후원계좌 : 우리은행 1005-202-654004
Copyright ⓒ 2012 영등포시대. All rights reserved.